

メール配信の記事
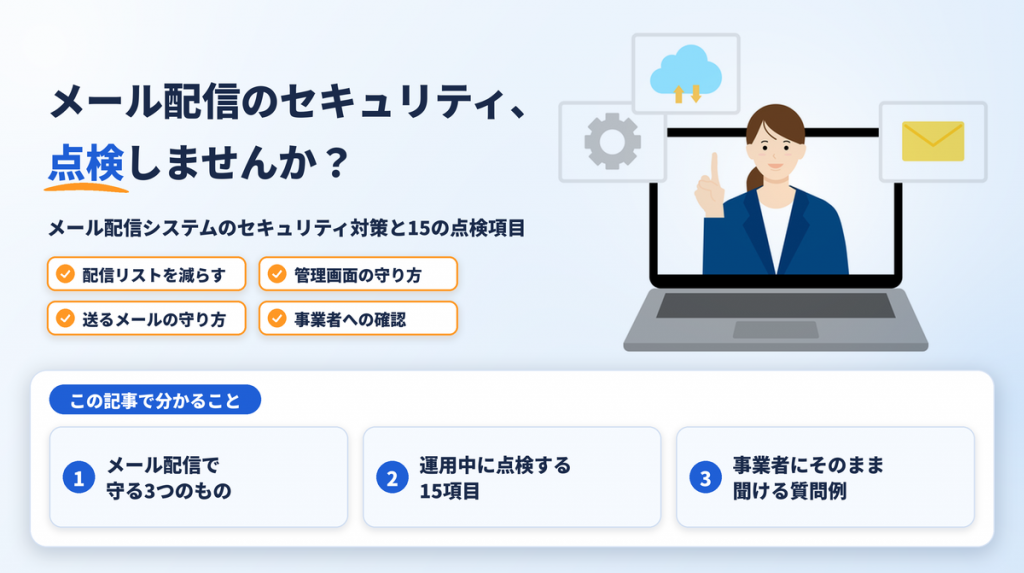
ARTICLEメール配信システムのセキュリティ対策と15の点検項目
「うちの配信サービスは大丈夫?」。メール配信サービスへの不正アクセスや情報漏えいの報道が続くなか、上司や情報システム担当からこう聞かれた配信担当の方もいると思います。
メルマガや会員向けのお知らせ、予約の確認メール。メール配信システムには、送り先の名前やメールアドレスなど、たくさんの個人情報が集まります。それでも、何を確かめれば「大丈夫」と答えられるのかは、はっきりしません。これからメール配信を入れる方にとっても、セキュリティは選ぶときの大きな基準になっています。
この記事では、メール配信で守るものと、15の確認項目を解説します。今使っているサービスの点検にも、これから導入するサービスの比較にも使えます。事業者に聞きたいことは、そのまま使える質問の例にしました。
目次
メール配信システムのセキュリティ対策とは
メール配信システムのセキュリティ対策とは、配信リストに入った個人情報、管理画面へのログイン、送信元のドメインの3つを、外部からの攻撃と社内の誤操作・持ち出しから守ることです。
メール配信は、外部のサービスを使うことがほとんどです。対策は、自分たちの運用で守ることと、事業者に確かめることの両方になります。
配信サービスは、個人情報の「委託先」
配信リストを外部のサービスに預けている場合、その事業者は個人データの「委託先」にあたります。個人情報保護法では、委託した側にも、委託先を適切に監督することが求められています。
委託先で漏えいが起きたときも、原則として委託元である自社と委託先の双方に、個人情報保護委員会への報告の義務があります。本人への通知が必要になる場合もあり、対応は委託先任せにできません。
「サービスに任せているから大丈夫」とは言えません。預けている側にも、確かめる責任があります。
出典:個人情報保護委員会「漏えい等の対応とお役立ち資料」、「個人情報の保護に関する法律についてのガイドライン(通則編)」
「とりあえずリストに入れておく」が通用しなくなった
これまでは、あとで使うかもしれない情報も、配信リストにまとめて入れておく考え方が多くありました。
しかし情報漏えいの報道が続くいま、個人情報を持っていること自体が、組織にとってのリスクになりつつあります。イベントや展示会でも、個人情報を取らないアンケートや、登録を求めない形が増えてきました。
そこでこの記事では、「守る」の前に「減らす」も対策として扱います。持っていない情報は、漏れることもありません。
メール配信で守るものは3つ
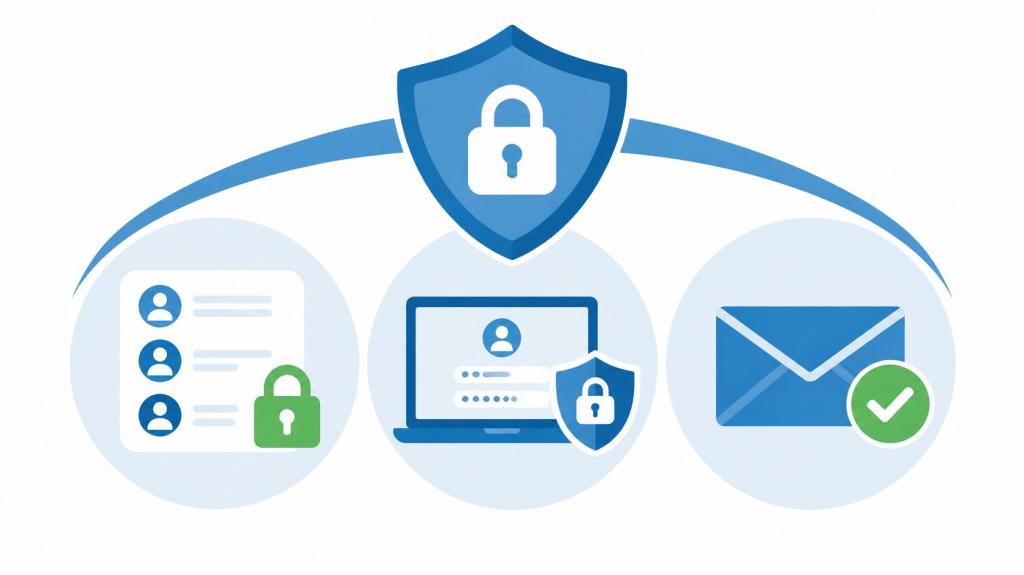
メール配信のセキュリティは、守るものを3つに分けると整理しやすくなります。どれか1つが強くても、ほかが弱ければ守りきれません。
1. 配信リスト(個人情報)
配信リストには、メールアドレスのほかに、氏名や会社名、購入履歴、会員の種別まで入っていることも珍しくありません。リストが外に出ると、送り先の方に迷惑がかかり、自社をかたるフィッシングメールに悪用されるおそれもあります。
2. 管理画面
管理画面に入られると、配信リストを見られ、書き出され、勝手にメールを送られてしまいます。担当者のIDやパスワードが漏れていたり、使い回されていたりすると、入り口になります。
ほかのシステムとつなぐためのAPIキーも、管理画面と同じくらい大切な「鍵」です。
3. 送信元のドメイン
自社のドメインを名乗るメールを、第三者が送れてしまう状態だと、なりすましメールに悪用されます。受信した方がだまされれば、自社の信用も傷つきます。
SPIRAL® 担当者より
「配信リストの守りに目が行きがちですが、管理画面のIDや送信ドメインの設定を見直すだけで防げることもあります。」
まず「持たない」:配信リストを小さくする
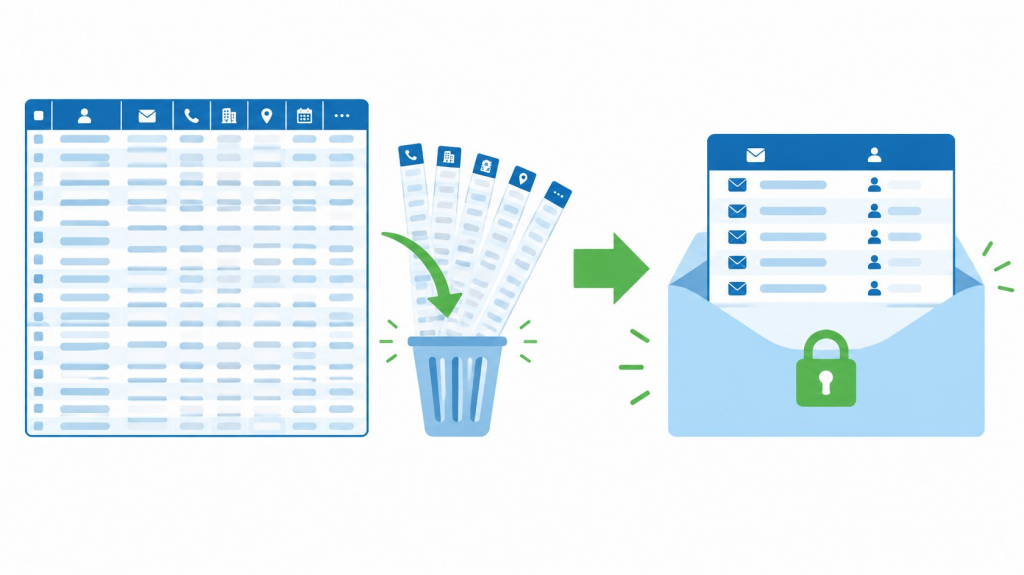
持っていない情報は漏れません。配信リストを小さくすることは、もっとも確実な対策です。サービスを替えなくても、今日から見直せます。
配信に使っていない項目を、リストに入れていないか
配信リストに、生年月日や住所、購入履歴などを入れていないでしょうか。メールの出し分けに使っていない項目は、配信サービスに預ける必要がありません。
預けるのは、配信に必要な項目だけで足ります。
配信停止・長期不達のアドレスの扱いを決める
配信を停止した人や、長い間届いていないアドレスが、通常の配信リストに残ったままになっていることがあります。
配信を断った人に広告や宣伝のメールを送ることは、特定電子メール法で禁じられています。誤って送らないよう、停止したアドレスは通常のリストと分けて記録しておきます。記録に残すのはアドレスと停止日など必要なものだけにし、それ以外の項目は持たないようにします。
書き出したリストのファイルを残さない
リストの整理や移行では、配信リストをCSVなどで書き出す場面が出てきます。書き出してよい人と目的を決め、作業が終わったファイルは消します。メールに添付して受け渡すのも避けます。
点検項目をまとめたチェックリストは、こちらからダウンロードできます
管理画面の守り方
配信リストをまとめて見られるのは管理画面です。ID・入口・権限・記録の4つを見直すだけで、守れる範囲は大きく広がります。
管理画面のIDは一人ひとつにする
担当者みんなで1つのIDを使っていると、誰が操作したのか分かりません。異動や退職のたびにパスワードを変える手間もかかります。
IDは一人ひとつにし、異動・退職した人や、契約が終わった制作会社のIDは、その日のうちに止めます。
入口を絞る(二段階認証・IPアドレス制限)
パスワードが漏れても、それだけではログインできない状態にしておきます。
よく使われるのは、二段階認証とIPアドレス制限です。二段階認証は、パスワードに加えて、スマートフォンのアプリなどで本人を確かめる仕組みです。IPアドレス制限は、社内のネットワークなど、決まった場所からしかログインできないようにします。
どちらも、設定できるかどうかはサービスによって違います。管理画面の設定メニューか、事業者への問い合わせで確かめておくと安心です。
担当者ごとに、できる操作を分ける
配信の作業をする人が、必ずしも配信リストを見たり、書き出したりできる必要はありません。たとえば「配信はできるが、リストはダウンロードできない」のように、担当者ごとに使える機能を分けます。
担当者が個人情報に直接触れずに配信できると、持ち出しや操作ミスのリスクを減らせます。
誰がいつ何をしたかを記録する
管理画面での操作や、リストを書き出した記録が残るかを確認します。万一のときに何が起きたかをたどれるだけでなく、記録が残ること自体が持ち出しの抑止になります。
送るメールの守り方
受信する方を守ることも、メール配信のセキュリティです。送信元の証明と誤送信の防止、それにほかのシステムとのつなぎ方も見直しておきます。
送信ドメイン認証(SPF・DKIM・DMARC)を設定する
SPF・DKIM・DMARCは、メールが正規の送信元から届いたことを、受信側が確かめるための仕組みです。なりすまし対策になるうえ、迷惑メールに振り分けられにくくなります。
Gmailは2024年以降、個人用のGmailアドレスにメールを送るすべての送信者に、SPFまたはDKIMの設定を求めています。1日5,000件以上を送る送信者には、SPF・DKIM・DMARCのすべてが必要です。
出典:Google「メール送信者のガイドライン」
設定の考え方は「HTMLメールに潜むセキュリティリスクとは?」で詳しく解説しています。
誤送信を、人の注意だけで防がない
宛先の取り違えや、テスト用の文面を本番で送ってしまうミスも、情報漏えいにつながります。手順や機能で、ミスが起きにくい形にしておきます。
- 本番の前に、テスト配信やプレビューで確認する
- 配信の前に、別の担当者が確認する(承認の流れを作る)
- 配信予約を取り消せるようにしておく
API連携のキーを管理する
会員サイトや申込フォーム、顧客管理システムと配信サービスをつないでいる場合、APIキーが使われています。誰がキーを持っているか、使っていない連携が残っていないか。半年に一度など、時期を決めて見直すと漏れがありません。
配信サービスの事業者に確認すること
配信サービスの中の守りは、利用者からは見えません。事業者に質問して、答えを記録に残すことが、委託先の点検になります。今使っているサービスにも、これから導入を考えているサービスにも、同じ質問が使えます。導入前なら、候補のサービスすべてに同じ質問をして、答えを並べると違いが見えてきます。
| 確認すること | 事業者への質問例 |
|---|---|
| 第三者認証の範囲 | ISMSやプライバシーマークの認証の範囲に、このメール配信サービスは含まれていますか |
| 管理画面の機能 | 二段階認証、IPアドレス制限、担当者ごとの権限分け、操作の記録は、標準で使えますか |
| データの保管と削除 | 配信リストはどこに保管されていますか。解約したとき、いつ、どのように削除されますか |
| 事故が起きたときの連絡 | 障害や事故が起きたとき、どの手段で、どのくらいの時間で連絡が来ますか |
| 脆弱性への対応 | 外部の機関による診断を、定期的に受けていますか |
認証は会社全体ではなく、一部の部署やサービスだけが対象のこともあります。質問するときは、範囲まで聞いておきます。
機能や料金も含めた選び方は「メルマガ配信サービスの選び方と注意点」で解説しています。利用中のサービスで事故が起き、乗り換えを急ぐ場合の初動や移行の進め方は「セキュリティで選ぶメール配信システムの乗り換え先と漏えい時の対応」をご覧ください。
自社で用意したシステムやソフトで配信している場合
サーバーにインストールした配信ソフトや、自社で作った配信の仕組みを使っている場合、更新は自分たちの仕事です。
配信用のソフトに弱点(脆弱性)が見つかり、更新しないまま放置したことで、なりすましメールの送信に悪用された例も報告されています。警察も、脆弱性の放置や、使わなくなったシステムの放置に注意を呼びかけています。
更新を誰がいつ行うかを決め、使っていない配信の仕組みは止めておきます。
点検する15項目と、確認したあとの判断
ここまでの内容を、15の項目にまとめました。点検すれば、「ここまでは大丈夫」「ここは足りない」と、上司や情報システム担当に説明できるようになります。これから導入する場合は、事業者に確認する項目(13〜15)を中心に、候補のサービスを同じ物差しで比べられます。
運用中に点検する15項目
| 区分 | 点検項目 |
|---|---|
| 持たない | 1. 配信に使っていない項目を、配信リストに入れていないか |
| 持たない | 2. 配信停止・長期不達のアドレスを、通常のリストと分けて管理しているか |
| 持たない | 3. 書き出したリストのファイルの保管・削除のルールがあるか |
| 管理画面 | 4. 管理画面のIDは一人ひとつで、共有IDがないか |
| 管理画面 | 5. 異動・退職した人や、契約が終わった制作会社のIDを止めているか |
| 管理画面 | 6. 二段階認証やIPアドレス制限で、ログインの入口を絞っているか |
| 管理画面 | 7. 担当者ごとに、リストの閲覧・ダウンロードなどの権限を分けているか |
| 管理画面 | 8. 管理画面での操作や、リストの書き出しの記録が残るか |
| 送るメール | 9. 送信ドメイン認証(SPF・DKIM・DMARC)を設定しているか |
| 送るメール | 10. 本番の前に、テスト配信やプレビューで確認しているか |
| 送るメール | 11. 配信の前に、別の担当者が確認する流れがあるか |
| 送るメール | 12. API連携のキーを誰が持っているか把握し、使っていない連携を止めているか |
| 事業者 | 13. 事業者の第三者認証の範囲に、使っているサービスが含まれているか |
| 事業者 | 14. 事故が起きたときの事業者の連絡体制と、自社の報告先が決まっているか |
| 事業者 | 15. 解約したときのデータ削除の時期と方法を確認しているか |
確認したあとの判断
足りない項目を自分たちの運用で埋められるなら、そのまま使い続けて問題ありません。機能や体制が足りなくても、事業者に改善の予定があるなら、時期を確かめたうえで待つ選択もあります。
事業者に確認しても答えが返ってこない項目が多いときは、サービスを見直すサインです。導入前の比較でも、答えが返ってこない項目の多さは、候補から外す目安になります。乗り換えの進め方は「セキュリティで選ぶメール配信システムの乗り換え先と漏えい時の対応」で解説しています。
自治体・学校など公共の場合
住民や保護者向けに配信する自治体や学校、公共の団体では、調達の要件としてセキュリティを確認されます。政府のクラウドサービスの評価制度であるISMAP(イスマップ)への対応が条件になる場合もあります。
SPIRAL® 担当者より
「点検してみて分からない項目があっても大丈夫です。今の配信の状況を伺いながら、どこを確認すればいいかを一緒に整理します。」
SPIRAL®のメール配信システムのセキュリティ
SPIRAL®は、約300の金融機関をはじめ、セキュリティの要件が厳しい企業・団体に選ばれてきたメール配信システムです。この記事の点検項目に沿って、SPIRAL®の対応をご紹介します。
事業者の体制(項目13〜15)
- ISO27001(ISMS)とプライバシーマークを取得しています
- 第三者機関のWebアプリケーション診断で、最高ランク「A」の評価を受けています
- サーバーとネットワークを365日24時間監視しています
- 解約時のデータ削除については、お客様ご自身でデータの引き揚げと削除を行っていただいた後、当社がデータ領域を一括で削除しています。
- 障害が起きたときは、24時間365日の監視で検知し、障害を確認でき次第、ご登録のメールアドレスへのメールまたは当社サイトでお知らせします
- 緊急のお問い合わせは、当社サイトの緊急時連絡先で受け付けています。
- データの保管場所は、お問い合わせの際にご説明します
管理画面(項目4〜8)
- 管理画面は、IPアドレス制限とSSLクライアント認証で、アクセスできる場所や端末を絞れます
- 管理画面を使える担当者IDは3IDまで標準で用意しており、担当者ごとにIDを分けて運用できます(4ID以上はオプション)
- 担当者ごとの権限分け、操作の記録については、お問い合わせの際にご説明します
- 二段階認証機能の提供
- ログイン・ログアウト履歴とデータベース操作履歴の1年間の保管
送るメール(項目9〜12)
- SPF・DKIM・DMARCに対応し、設定方法もご案内します。Googleのメール送信者ガイドラインにも対応しています
- 配信停止は、メールの中のURLから自動で受け付けます。配信したくないアドレスはブラックリストに登録して、自動で除外できます
- 届かないアドレスは自動で除外し、リストを整理された状態に保ちます
- 誤送信を防ぐ機能については、お問い合わせの際にご説明します
導入実績は延べ14,000社以上です。たとえば株式会社京都新聞社では、複数の担当者で配信しています。システムに詳しくない人でも、個人情報に直接触れずに設定できることを重視して導入いただきました。
まとめ
メール配信システムのセキュリティ対策は、特別な知識がなくても、決まった項目を確かめるところから始められます。
- 守るものは、配信リスト、管理画面、送信元のドメインの3つ
- まずは配信に使っていない情報を減らし、配信リストを小さくする
- 管理画面は、一人ひとつのID、入口の制限、担当者ごとの権限、操作の記録で守る
- 送るメールは、送信ドメイン認証と誤送信を防ぐ手順で守る
- 配信サービスの事業者には、認証の範囲、データの削除、事故時の連絡を質問して記録に残す(導入前の比較にも使える)
点検表を持って事業者に問い合わせると、答えの中身だけでなく、返ってくるまでの早さや丁寧さからも、その事業者の姿勢が見えてきます。気になる項目が見つかったら、上司や情報システム担当と共有しておくと、次の判断がしやすくなります。
このコラムの執筆者