

セキュリティ対策の記事
ARTICLE会員管理システムのセキュリティ対策と15の点検項目
会員から預かった名前や連絡先、会費の情報。万一漏れてしまえば、会員に迷惑がかかり、組織の信用も大きく損なわれます。
とはいえ、会員管理を担当する事務局や担当者の多くは、セキュリティの専門家ではありません。「うちは大丈夫なのか」と気になっても、何から確かめればいいか分からないのが実情ではないでしょうか。
この記事では、会員情報が漏れる入口と、使っている仕組みを問わず運用の中で点検できる15の項目を解説します。点検項目は、理事会や情報システム担当への説明にも使えるチェックリストにまとめました。
目次
会員管理システムのセキュリティ対策とは
会員管理システムのセキュリティ対策とは、会員から預かった個人情報を、なりすましログイン、管理者アカウントの悪用、システムの弱点(脆弱性)、運用のミスから守るための、仕組みと運用の両方の取り組みです。
会員管理システムには、氏名や住所、連絡先に加えて、会費の入金状況や所属、資格などの情報が集まります。システムの機能だけでなく、日々の運用まで含めて守ることが大切です。会員管理システムそのものの役割は「会員管理システムとは?」で解説しています。
会員情報が漏れたとき、組織が負うもの
会員情報が漏れると、まず会員への連絡とお詫び、問い合わせへの対応に追われます。会員の退会や、組織への信用の低下にもつながります。
さらに、法律上の対応が必要になる場合があります。個人情報保護法では、次のような漏えい(またはそのおそれ)が対象です。この場合、個人情報保護委員会への報告と、本人への通知が求められます。
- 病歴などの要配慮個人情報が含まれる
- クレジットカード番号など、不正に使われると財産的な被害が出るおそれがある
- 不正アクセスなど、不正の目的で行われたおそれがある
- 本人の数が1,000人を超える
報告には期限があり、発覚から3〜5日以内に速報、30日以内(不正の目的のおそれがある場合は60日以内)に確報を出します。詳しくは個人情報保護委員会の「漏えい等の対応とお役立ち資料」で確認できます。
システムの運用や開発を外部に任せていても、会員から情報を預かっているのは自分たちの組織です。個人情報保護法では、委託先を適切に監督することも求められています。
「とりあえず持っておく」が通用しなくなった
これまでは、「あとで役に立つかもしれない」と個人情報を集めて持っておく考え方が多くありました。
しかし情報漏えいの報道が続くいま、個人情報を持っていること自体が、組織にとってのリスクになりつつあります。イベントや展示会でも、個人情報を取らないアンケートや、登録を求めない形が増えてきました。
個人情報保護法でも、利用する必要がなくなった個人データは、遅滞なく消去するよう努めることになっています。
そこでこの記事では、「守る」の前に「減らす」から始めます。持っていない情報は、漏れることもありません。
会員情報はどこから漏れる?事故の入口は4つ
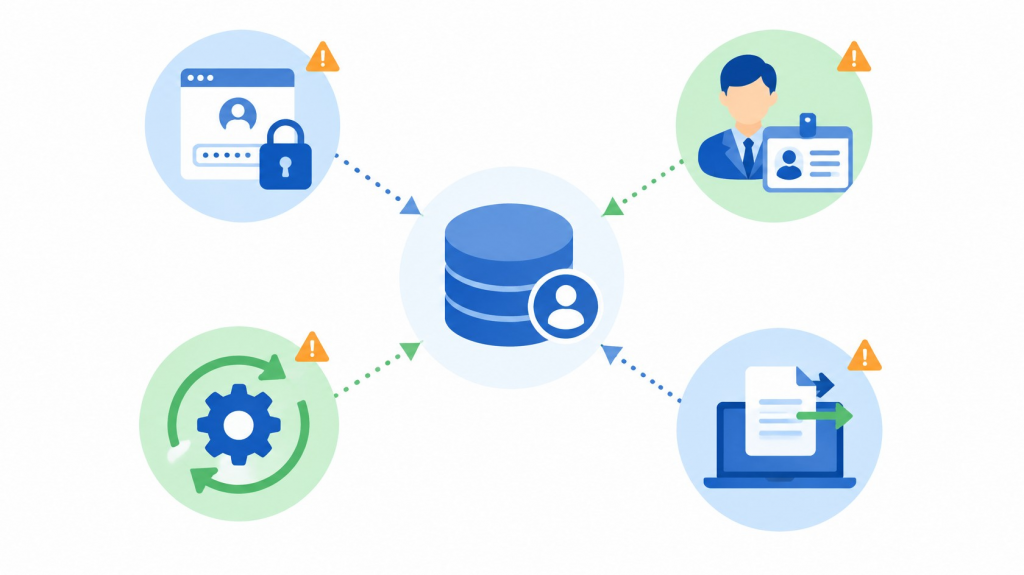
会員情報の事故は、高度な攻撃だけで起きるわけではありません。多くは身近な入口から起きます。入口は大きく4つに分けられます。4つを知っておけば、どこを点検すればいいかが分かります。
入口1:会員になりすましたログイン
ほかのサービスで漏れたIDとパスワードを使って、次々にログインを試す攻撃があります。会員が同じパスワードを使い回していると、マイページに入られてしまいます。
マイページには、住所や連絡先、会費の支払い状況などが表示されていることが多く、そこから情報が見られてしまいます。
入口2:管理する側のアカウント
管理画面に入られると、全会員の情報を一度に見られ、出力されてしまいます。会員一人ひとりのアカウントより、影響ははるかに大きくなります。
事務局で1つのIDを共有している、異動や退職をした人のIDが残っている、といった状態は珍しくありません。
入口3:システムの弱点の放置
システムやプラグインには、あとから弱点(脆弱性)が見つかることがあります。更新が止まっていると、その弱点を狙われます。
制作会社との契約が終わり、誰も更新していないまま動き続けているシステムもあります。
入口4:運用のミス
CSVで出力した名簿が、担当者のパソコンやメールに残ったままになる。宛先を間違えて送ってしまう。退会した会員のデータがずっと残っている。
こうした運用のミスは、どの仕組みを使っていても起こりえます。
SPIRAL® 担当者より
「セキュリティというと、外からの攻撃を思い浮かべがちです。でも実際のご相談では、共有IDや持ち出したファイルなど、運用の見直しで防げることも多いです。運用のチェックに加えて、システム面でも担当者が替わっても、忙しいときでも、ミスが起きにくい仕組みが大切です。当社にご相談いただいた際には、お客様と一緒に業務の内容や流れについて話し合いながら、最適な仕組みを検討することが大切だと感じています。」
まず「持たない」:会員情報を減らす3つの見直し
持っていない情報は漏れません。守る範囲を小さくすることが、もっとも確実な対策です。新しい仕組みを入れる前に、今日から見直せることがあります。
入会時に必須で聞いている項目は、すべて使っているか
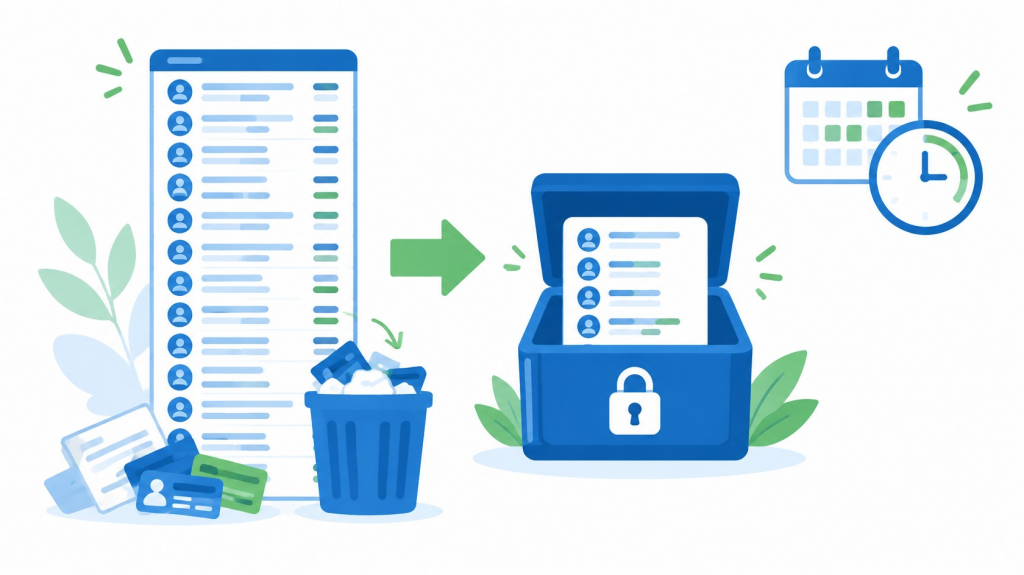
入会フォームで、生年月日や勤務先、家族構成などを必須にしていないでしょうか。業務で実際に使っていない項目があれば、任意にするか、聞くのをやめることを検討します。
「念のため」で集めた項目ほど、使い道がはっきりせず、管理もおろそかになりがちです。
退会者・休眠会員のデータの保存期間を決める
退会した会員のデータを、何年も残し続けていないでしょうか。
退会後に必要な期間を決めて、それを過ぎたら消すようにします。たとえば、会費の精算や問い合わせへの対応に必要な期間です。「いつか戻ってくるかもしれない」という理由だけで残し続けるのは避けます。
なお、法令で保存期間が決まっている情報は、その期間は残します。
持ち出したCSVや紙の名簿を残さない
会報の発送や集計のために、名簿をCSVで出力することがあります。出力してよい人と目的を決め、作業が終わったファイルは消します。
紙の名簿も同じです。保管する場所と、廃棄する方法を決めておきます。
点検項目をまとめたチェックリストは、こちらからダウンロードできます。
会員のログインを守る対策
会員に「強いパスワードを」とお願いするだけでは、使い回しによる不正ログインは防げません。パスワード以外の確認手段を用意し、不審なログインに気づける状態にしておきます。
パスワードの使い回しをしないよう会員に案内する
IPA(情報処理推進機構)も、個人に向けて次のことを勧めています(情報セキュリティ10大脅威 2026 個人編)。
- パスワードを使い回さない
- 多要素認証を使う
- パスキーが使える場合は、できるだけ使う
入会時やログイン画面、会員向けのお知らせで、ほかのサービスと同じパスワードを使わないよう案内しましょう。
二段階認証・生体認証・パスキーを使えるようにする
パスワードに加えて、スマートフォンのアプリやメールで届くコード、指紋や顔などで本人を確かめる方法があります。パスワードが漏れても、本人の端末がなければログインできません。
方式ごとの違いは、「二段階認証の効果とは?」や「FIDO認証とは?」で詳しく解説しています。
ログインの連続失敗を制限し、ログイン履歴を残す
同じIDで何度もログインに失敗したら、一時的にログインできないようにします。総当たりでパスワードを試す攻撃への備えになります。
あわせて、いつ・どこからログインされたかを確認できるようにしておきます。一定時間操作がなければ自動でログアウトする設定も、共用のパソコンでの覗き見や乗っ取りを防ぎます。
事務局(管理する側)の守り方
会員情報をまとめて見られるのは管理画面です。事務局の運用を見直すだけで、守れる範囲は大きく広がります。
管理画面のIDは一人ひとつにし、共有IDをやめる
事務局で1つのIDを共有していると、誰が操作したのか分かりません。異動や退職のたびにパスワードを変える手間もかかります。
IDは一人ひとつにします。異動や退職をした人のIDは、その日のうちに止めましょう。
見られる範囲・できる操作を担当者ごとに分ける
全員がすべての会員情報を見られる必要はありません。会費の担当者は会費の情報、会報の発送担当者は住所、のように、業務に必要な範囲だけを見られるようにします。
とくにCSVでの出力は、まとめて情報を持ち出せる操作です。決まった人だけができるようにします。
誰がいつ何をしたかを記録する
管理画面での操作や、CSVを出力した記録を残します。万一のときに何が起きたかをたどれるだけでなく、記録が残ること自体が持ち出しの抑止になります。
管理画面に入れる場所・端末を絞る
管理画面に、どこからでも入れる状態になっていないでしょうか。入れる場所や端末を絞る方法には、次のようなものがあります。
- 事務所のネットワークからだけ入れるようにする(IPアドレス制限)
- 決まった端末からだけ入れるようにする(端末の証明書による認証)
使っている仕組み別:抜けやすいところと、確認する相手
点検する項目は、どの仕組みを使っていても同じです。ただし、抜けやすいところと「誰に確かめればいいか」は、仕組みによって違います。
| 仕組み | 抜けやすいところ | 誰に何を確認するか |
|---|---|---|
| WordPress+会員プラグイン | 本体・プラグイン・テーマの更新、管理者IDの管理、サーバーの設定 | 更新を誰がしているか(自分たち/制作会社/保守会社) |
| 制作会社が作ったシステム | 公開後の保守、弱点が見つかったときの対応、作った人がいなくなる | 保守契約に脆弱性への対応と更新が入っているか、事故のときの連絡先 |
| クラウドの会員管理サービス | 自分たちの側の運用(ID・権限・CSV)、解約するときのデータ | 事業者の第三者認証、脆弱性診断、事故のときの連絡体制、解約時のデータ削除 |
| Excelとフォームの併用 | ファイルの共有・コピー、メールへの添付、誰が持っているか分からない | 自分たち(保管場所・パスワード・共有の範囲を決める) |
WordPressなどで自分たちで運用している場合
WordPressは広く使われている分、弱点が見つかると狙われやすくなります。本体やプラグイン、テーマの更新を、誰がいつ行っているかを確認しましょう。管理者IDの数と、使っている人も見直します。
構築や設定の具体的な方法は「WordPressで会員サイトを構築する時のセキュリティ対策」で解説しています。
制作会社に作ってもらった場合
公開したあとの保守が、契約に入っているかを確認します。とくに、弱点が見つかったときに誰が直すのか、システムの部品の更新を誰が行うのかが大切です。
契約が終わっている場合は、更新が止まったまま動いていないかを確かめましょう。
クラウドのサービスを使っている場合
システムの更新は事業者が行います。そのため、事業者の対策を確かめることが中心になります。確認したいのは、次の4つです。
- ISMS(ISO27001)やプライバシーマークなどの第三者認証
- 外部の機関による脆弱性診断
- 事故が起きたときの連絡体制
- 解約したときにデータが消えるか
一方で、IDや権限、CSVの扱いは自分たちの運用です。サービスに任せきりにはできません。クラウドに預けることへの不安については「会員管理システムはクラウドが良い?」もご覧ください。
Excelで名簿を管理している場合
「ネットに置くよりExcelのほうが安全」と考える方もいます。ただ、ファイルは複製やメールへの添付が簡単で、誰が持っているかを追えません。
システムであれば、見られる範囲を分け、操作を記録できます。Excelで管理を続ける場合も、保管場所とパスワード、共有する範囲を決めておきましょう。
理事会・情シスに聞かれる確認項目と、点検チェックリスト
最後に、今の仕組みを点検する15の項目を紹介します。点検すれば、「ここまでは大丈夫」「ここは足りない」と説明できるようになります。
理事会・情報システム担当からよく聞かれること
会員管理の仕組みを見直したり、新しく入れたりするときには、次のような質問がよく出ます。
- 会員情報はどこに保管されるのか
- 誰が会員情報を見られるのか。持ち出しは防げるのか
- 不正ログインへの対策はあるのか
- 事故が起きたら、誰がどう対応するのか
- 事業者や制作会社は信頼できるのか(認証や実績)
学会・金融機関など、個人情報の扱いが厳しい組織で求められること
会員の個人情報を多く扱う組織では、さらに次のような点を求められることがあります。
- ISMS(ISO27001)やプライバシーマークなどの第三者認証
- 総務省「クラウドサービス事業者が行うべき情報セキュリティ対策」などの公的な基準への対応
- 外部の機関による脆弱性診断の結果
自治体・学校など公共の場合
自治体や公共の団体では、調達の要件としてセキュリティを確認されます。政府のクラウドサービスの評価制度であるISMAP(イスマップ)への対応を求められることもあります。
運用中に点検する15項目
| 区分 | 点検項目 |
|---|---|
| 持たない | 1. 入会時に必須で聞いている項目は、すべて業務で使っているか |
| 持たない | 2. 退会者・休眠会員のデータの保存期間を決め、過ぎたら消しているか |
| 持たない | 3. CSVや紙で持ち出した名簿の保管・廃棄のルールがあるか |
| 会員のログイン | 4. 会員がパスワード以外の確認手段(二段階認証など)を使えるか |
| 会員のログイン | 5. ログインの連続失敗を制限しているか |
| 会員のログイン | 6. 不審なログインに気づける記録(ログイン履歴)があるか |
| 管理する側 | 7. 管理画面のIDは一人ひとつで、共有IDがないか |
| 管理する側 | 8. 異動・退職した人のIDを止めているか |
| 管理する側 | 9. 担当者ごとに見られる範囲・できる操作を分けているか |
| 管理する側 | 10. 操作やCSVの出力を記録しているか |
| 管理する側 | 11. 管理画面に入れる場所・端末を絞っているか |
| 仕組みと委託先 | 12. システム(プラグインを含む)の更新を、誰がいつ行うか決まっているか |
| 仕組みと委託先 | 13. 脆弱性診断を受けているか(サービスの場合は事業者が受けているか) |
| 仕組みと委託先 | 14. 事業者・制作会社が第三者認証(ISMS・プライバシーマークなど)を持っているか |
| 仕組みと委託先 | 15. 事故が起きたときの連絡先と、最初にやることが決まっているか |
自分たちで埋められない項目が多いときは
点検してみて、自分たちの運用では埋められない項目が多い場合は、仕組みそのものを見直すタイミングかもしれません。とくに、システムの更新や脆弱性への対応、権限やログの機能は、運用の工夫だけでは補えません。
SPIRAL® 担当者より
「点検してみて分からない項目があっても大丈夫です。今の仕組みを伺いながら、どこを確認すればいいかを一緒に整理します。」
SPIRAL®の会員管理システムのセキュリティ
SPIRAL®は、金融機関300社以上をはじめ、セキュリティの要件が厳しい企業・団体に選ばれてきた基盤です。上の15項目に沿って、SPIRAL®でできることを紹介します。
会員のログイン(項目4〜6)
- 二段階認証(アプリ・メール・SMS)に対応しています。
※SMS認証はSPIRAL® ver.1で利用でき、別途SMS送信サービスの契約が必要です - 生体認証(FIDO)に対応し、対象プランではパスキー認証にも対応しています
- ログイン・ログアウトの履歴の記録と、自動ログアウトに対応しています
管理する側(項目7〜11)
- 会員の種別や部署ごとに、見られる範囲を分けられます
- 操作ログを記録し、CSVの出力を制御して、出力の記録も残せます
- 管理画面は、IPアドレス制限とSSLクライアント認証に対応しています
仕組みと委託先(項目12〜15)
- ISO27001(ISMS)とプライバシーマークを取得しています
- 総務省「クラウドサービス事業者が行うべき情報セキュリティ対策」に対応し、
専用プランではISMAPにも対応しています - 第三者機関のセキュリティ診断で、毎年最高ランク(Aランク)の評価を受けています
- サーバーとネットワークを365日24時間監視しています
延べ14,000社以上の導入実績があり、協会・団体、学会、金融機関などで会員情報の管理に使われています。
まとめ
会員管理システムのセキュリティ対策は、専門的な知識がなくても、運用の見直しから始められます。
- 会員情報が漏れる入口は、なりすましログイン、管理する側のアカウント、
システムの弱点の放置、運用のミスの4つ - まずは持っている情報を減らす。使っていない項目と、退会者のデータを見直す
- 会員のログインは、パスワード以外の確認手段とログイン履歴で守る
- 管理画面は、一人ひとつのID、担当者ごとの権限、操作の記録、入れる場所の制限で守る
- 抜けやすいところと確認する相手は、使っている仕組みによって違う
まずはチェックリストで今の仕組みを点検し、足りない項目を理事会や情報システム担当と共有するところから始めましょう。
よくある質問
このコラムの執筆者